Domain hefekultur.de kaufen?
Wir ziehen mit dem Projekt
hefekultur.de um.
Sind Sie am Kauf der Domain
hefekultur.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain hefekultur.de kaufen?
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **

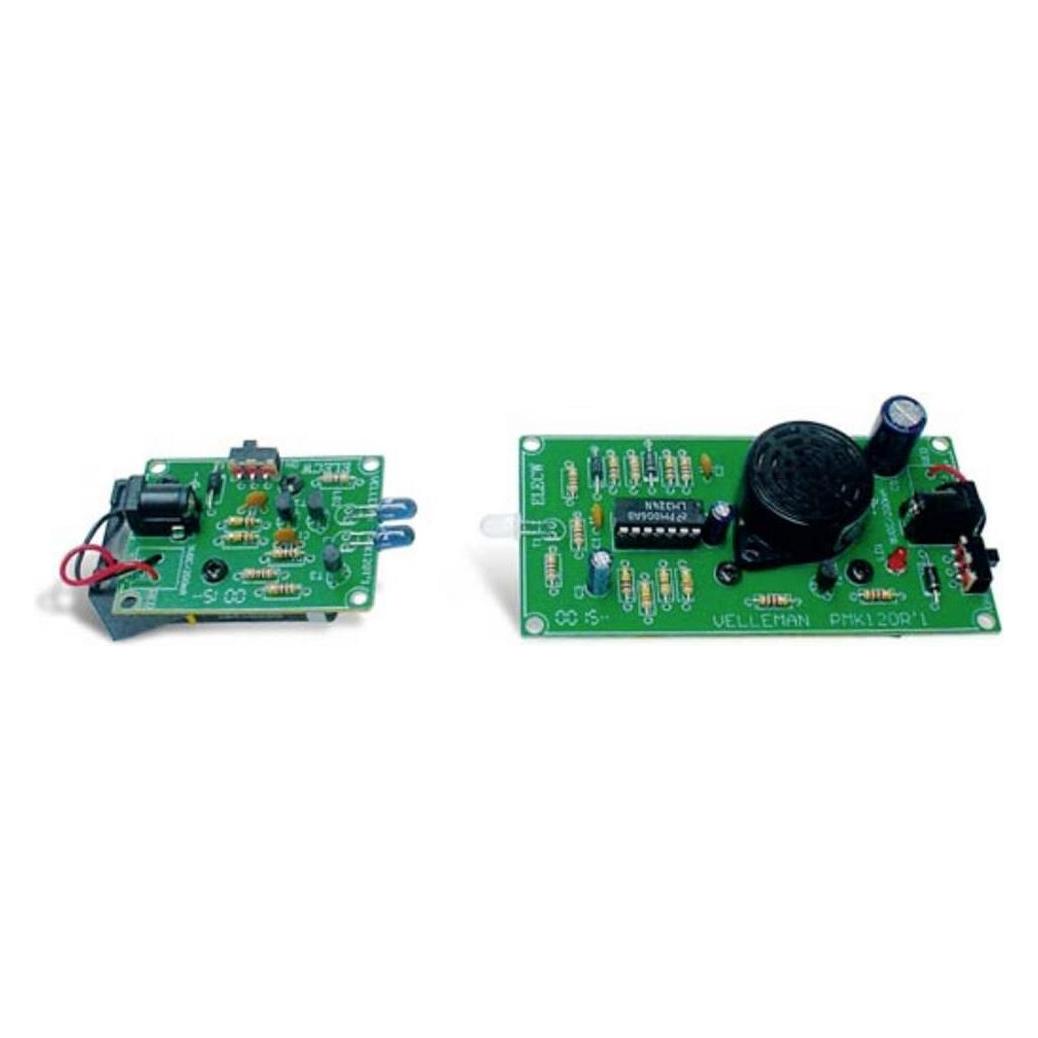
Ähnliche Suchbegriffe für Intrusion Detection
Top-Angebote
Produkte zum Begriff Intrusion Detection:
-
WatchGuard Intrusion Prevention Service 1-yr for M470 (WGM47131)Produktbeschreibung: WatchGuard Intrusion Prevention Service - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Eindringlingserkennung, Anzahl Lizenzen: 1 Gerät, Service und Support: Aktualisierung der Angriffssignaturen1181,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
-
Wie können Unternehmen effektiv Intrusion Detection-Systeme implementieren, um sich vor potenziellen Cyberangriffen zu schützen?
Unternehmen sollten zunächst ihre Netzwerke und Systeme gründlich analysieren, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie geeignete Intrusion Detection-Systeme auswählen und implementieren, um verdächtige Aktivitäten frühzeitig zu erkennen. Regelmäßige Updates und Schulungen der Mitarbeiter sind ebenfalls entscheidend, um die Effektivität der Systeme zu gewährleisten. **


Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
Wie ist die Funktionsweise eines Intrusion Detection Systems und welche Vorteile bietet es in Bezug auf die Sicherheit von Netzwerken? Was sind die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk auf verdächtige Aktivitäten und Anomalien, um potenzielle Angriffe zu erkennen. Es kann sowohl auf Signaturen als auch auf Verhaltensanalysen basieren, um Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Netzwerksicherheit und die schnelle Reaktion auf Sicherheitsvorfälle. Die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk umfassen die Auswahl des richtigen Systems für die spezifischen Anforderungen des Unternehmens, die regelmäßige Aktualisierung von Signaturen und **
Top-Angebote
Produkte zum Begriff Intrusion Detection:
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
Ähnliche Suchbegriffe für Intrusion Detection
-
WatchGuard Intrusion Prevention Service 1-yr for M470 (WGM47131)Produktbeschreibung: WatchGuard Intrusion Prevention Service - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Eindringlingserkennung, Anzahl Lizenzen: 1 Gerät, Service und Support: Aktualisierung der Angriffssignaturen1181,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Renneberg, Reinhard: Biotechnologie für EinsteigerBiotechnologie für Einsteiger , Das Buch lässt mich wünschen, ich wäre wieder ein Student. Die Zeit der Biotechnologie ist gekommen: Sie greift zunehmend in unser tägliches Leben ein - und dennoch fehlt nicht nur Laien, sondern oft auch Studierenden und Wissenschaftlern ein fundiertes Wissen. Abhilfe und eine Fülle von Informationen bietet das einführende Lehrbuch von Reinhard Renneberg: eine verständlich geschriebene und visuell opulent aufbereitete Gesamtschau der Biotechnologie. Sie eignet sich zum schnellen Nachschlagen und zum Schmökern ebenso wie für ein intensives Studium. Bereits die erste Ausgabe des Buches wurde begeistert aufgenommen und liegt nach knapp zwölf Jahren nun - komplett überarbeitet, um zahlreiche spannende Boxen sowie um 100 Seiten erweitert - in der fünften Auflage vor. Wie Renneberg zeigt, kann ein wissenschaftliches Lehrbuch durchaus spannend und unterhaltsam sein. Verschiedene didaktische Elemente ergänzen den Grundtextder 5. Auflage: - Das erste Biotech-Lehrbuch der Welt mit vollständigen und kommentierten Internet-Quellen zu Filmen, Fotos, Dokumenten und Originalarbeiten - Acht Fragen am Ende jedes Kapitels erlauben eine Überprüfung des eigenen Wissens - Mit dem Glossar lassen sich auch schwierige Fachbegriffe schnell nachschlagen und verstehen Stimmen zum Buch: Ein herrlich erfrischendes Lehrbuch, das begeistert und Lust auf mehr macht! Prof. Dr. Martin Bertau, Technische Universität Dresden Ihr Buch ist ein moderner opulenter Genie-Streich..."ein WHO IS WHO in Biotech", mit Herzblut geschrieben. Carl Djerassi 2015, "Mutter der Pille" Die Autoren: Reinhard Renneberg ist seit 1995 Professor für Analytische Biotechnologie an der Hong Kong University of Science and Technology (www.ust.hk). Er ist Autor von Sach- und Lehrbüchern, darunter Katzenklon, Katzenklon , Ein Löffelchen Biotechnologie und Bioanalytik für Einsteiger , Mitautor des Roempp-Biotechnologie-Lexikons, Verfasser von vier Monografien und 250 Publikationen und Urheber von 20 Patenten. Darüber hinaus ist er an zwei Biotechnologie-Firmen in Deutschland und China beteiligt. Darja Süßbier ist wissenschaftliche Zeichnerin und hat bereits zahlreiche Bücher illustriert. Mit ihrem ansprechenden, durchgehend vierfarbig gestalteten Layout und den didaktisch ansprechenden Grafiken hat sie diesem Lehrbuch eine ganz besondere Note verliehen. Viola Berkling ist Anglistin und Arabistin und seit 22 Jahren für die BP Europa SE tätig. Sie gab mit ihrem Sachverstand für Wissenschaftsliteratur diesem Buch weitreichende Impulse und übernahm die Koordination zwischen Hongkong, Deutschland undden Autoren der Experten-Boxen. Vanya Loroch ist Molekularbiologe und lehrt an der Business School Lausanne. Er hat ein Internetlernsystem entwickelt, das auch Laien die komplexe, moderne Biologie plausibel macht. , Sitze & Zubehör > Gokart Teile , Auflage: 5. Auflage 2018, Erscheinungsjahr: 20180412, Produktform: Kartoniert, Beilage: Book, Autoren: Renneberg, Reinhard~Süßbier, Darja~Berkling, Viola~Loroch, Vanya, Auflage: 18005, Auflage/Ausgabe: 5. Auflage 2018. 5. Aufl. 2018, Abbildungen: 450 farbige Abbildungen, Bibliographie, Themenüberschrift: SCIENCE / Biotechnology, Keyword: Biologie; Chemie; Genetik; Medizin; Molekularbiologie; Zellbiologie; Cripr/cas; Crispr cas 9; GMO, Fachschema: Biotechnologie - Biotechnik~Technologie / Biotechnologie~Medizin / Geräte, Instrumente, Medizintechnik~Biologie / Mikrobiologie~Mikrobiologie - Mikroorganismus~Botanik~Umwelt~Biologie~Mensch / Biologie~Erblehre~Genetik, Fachkategorie: Biomedizinische Technik~Mikrobiologie (nicht-medizinisch)~Botanik und Pflanzenwissenschaften~Biotechnologie~Umweltwissenschaften, Umwelttechnik~Medizinische Ausstattung und Technik, Bildungszweck: für die Hochschule, Imprint-Titels: Springer Spektrum, Warengruppe: HC/Biochemie/Biophysik, Fachkategorie: Genetik (nicht-medizinisch), Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XXIII, Seitenanzahl: 475, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Springer-Verlag GmbH, Verlag: Springer-Verlag GmbH, Verlag: Springer Berlin, Länge: 261, Breite: 194, Höhe: 23, Gewicht: 1186, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783827430472 9783827420459 9783827418470 9783827415387, Herkunftsland: NIEDERLANDE (NL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0400, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fensterle, Joachim: Biotechnologie für DummiesBiotechnologie für Dummies , Am Anfang war das Bier! Biotechnologie ist ein spannendes Thema, aber auch vielschichtig und manchmal kompliziert. Dieses Buch hilft Ihnen, wenn Sie einen Kurs in Biotechnologie besuchen oder sich einfach so für das Thema interessieren. Joachim Fensterle erklärt Ihnen die Grundlagen und Methoden von Biotechnologie, führt Sie in die Bioverfahrenstechnik ein und ebenso in die industrielle und mikrobielle Biotechnologie. Zahlreiche über QR-Codes ansteuerbare Videos zum Buch helfen Ihnen, das Gelesene zu visualisieren und Ihr Wissen zu festigen. So ist dies eine umfassende, verständliche und bisweilen amüsante Einführung in die Biotechnologie. Sie erfahren Was Sie über Pflanzenbiotechnologie wissen sollten Wie es um die Nachhaltigkeit in der Biotechnologie steht Wie Sie Bioinformatik und Data Science nutzen Was die pharmazeutische Biotechnologie heutzutage leistet , Kühlung > Gokart Teile , Erscheinungsjahr: 20240417, Produktform: Kartoniert, Titel der Reihe: für Dummies##, Autoren: Fensterle, Joachim, Seitenzahl/Blattzahl: 489, Themenüberschrift: SCIENCE / Biotechnology, Keyword: Biotechnologie; Biotechnologie i. d. Biowissenschaften; Biotechnologie i. d. Chemie; Biowissenschaften; Chemie, Fachschema: Biotechnologie - Biotechnik~Technologie / Biotechnologie~Biologie / Mikrobiologie~Mikrobiologie - Mikroorganismus~Biowissenschaften~Life Sciences, Fachkategorie: Mikrobiologie (nicht-medizinisch)~Biowissenschaften, allgemein, Warengruppe: TB/Biologie/Allgemeines/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 180, Höhe: 32, Gewicht: 879, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
-
Wie können Unternehmen effektiv Intrusion Detection-Systeme implementieren, um sich vor potenziellen Cyberangriffen zu schützen?
Unternehmen sollten zunächst ihre Netzwerke und Systeme gründlich analysieren, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie geeignete Intrusion Detection-Systeme auswählen und implementieren, um verdächtige Aktivitäten frühzeitig zu erkennen. Regelmäßige Updates und Schulungen der Mitarbeiter sind ebenfalls entscheidend, um die Effektivität der Systeme zu gewährleisten. **
-
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
-
Wie ist die Funktionsweise eines Intrusion Detection Systems und welche Vorteile bietet es in Bezug auf die Sicherheit von Netzwerken? Was sind die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk auf verdächtige Aktivitäten und Anomalien, um potenzielle Angriffe zu erkennen. Es kann sowohl auf Signaturen als auch auf Verhaltensanalysen basieren, um Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Netzwerksicherheit und die schnelle Reaktion auf Sicherheitsvorfälle. Die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk umfassen die Auswahl des richtigen Systems für die spezifischen Anforderungen des Unternehmens, die regelmäßige Aktualisierung von Signaturen und **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.